IoT・フィジカルAIシステム
セキュリティ診断・
堅牢化サービス
脆弱性の「発見」から、対策の「実装・再検証」まで一括支援
IoT・フィジカルAIシステム セキュリティ診断・堅牢化サービスは、システムに潜む脆弱性を診断し、リスクの発見から対策の設計・実装・再検証までを一貫して支援するサービスです。
近年、Webサービスやクラウドを狙ったサイバー攻撃の脅威は情報漏洩にとどまらず、現実世界の機器・設備にまで及ぶリスクが現実のものとなっています。IoTやフィジカルAIの普及に伴い、デバイス、通信経路、クラウド、アプリケーションのいずれか一箇所の弱点が、設備の誤動作や停止を引き起こす場合もあります。
こうしたリスクに備えるには、デバイス・ネットワーク・クラウドなど幅広い要素に、一貫したセキュリティポリシーを適用することが求められます。そのためには、個別要素の評価に加え、それぞれの接続点や連携まで含めてシステム全体を評価することが不可欠です。
ソラコムは、AI/IoT通信プラットフォーム「SORACOM」のグローバルな提供実績と、さまざまな分野で培ってきた知見を活かし、セキュリティ診断から対策の実装までを支援します。
サービスの特徴
エンドツーエンドの一体診断
デバイス・通信経路・クラウドを一体で診断し、個々の機器やシステムだけでなく、接続点に潜むリスクまで幅広く評価します。
診断から実装までのワンストップ対応
対策の設計・実装・再検証までを担い、対応の停滞を防ぎます。
ネットワーク層での即時対策
大幅な構成変更を伴わずに、ネットワークの閉域化、通信先の制限・フィルタリング、対象システムの通信状態のモニタリングとレポーティングを適用します。
将来を見据えたリアーキテクティングの提案と実施支援
SIM/eSIMなどのハードウェア認証モジュールを用いた認証・鍵交換の導入や、通信経路の暗号化などを支援します。
サービス内容とプロセス
脆弱性の診断から対策の実装・再検証まで、4つのステップで支援します。
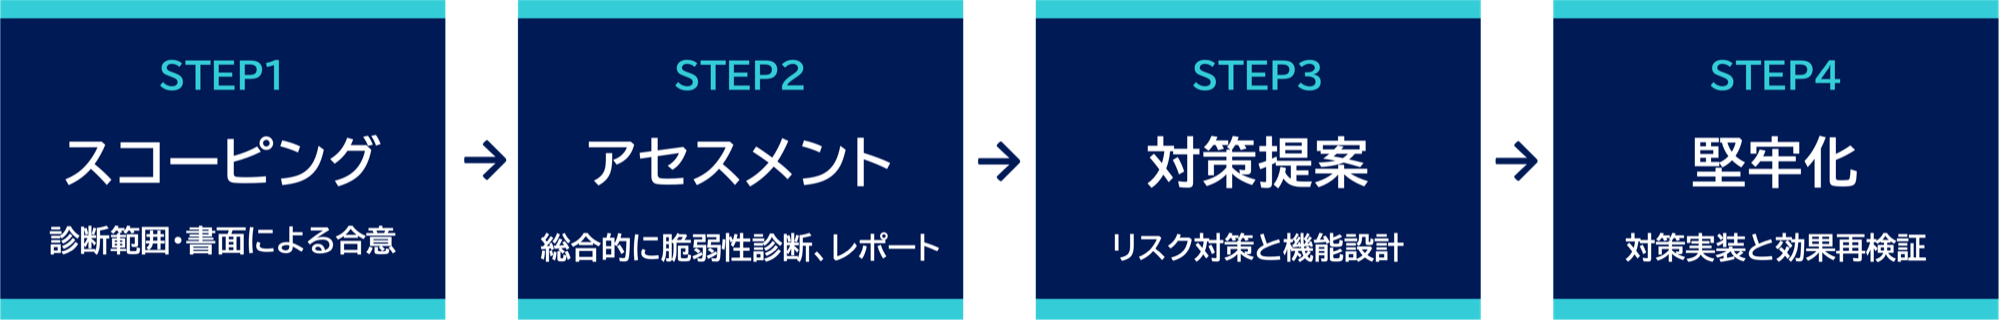
STEP 1
スコーピング
診断対象・手法・実施ルールを事前に確認・合意したうえで診断を開始します。
STEP 2
アセスメント(診断)
役割の異なる複数のAIエージェントのチームが連携し、サーバー・デバイス・通信経路に対して包括的な脆弱性診断(ペネトレーションテスト:攻撃者の視点で侵入を試み、弱点を探すテストを含む)を実施します。診断結果は技術レポートとして提出します。
STEP 3
対策提案
検出されたリスクに対して、ミドルウェアの導入や必要なコンポーネントの開発・運用も視野に入れた対策を提案します。SORACOMのプラットフォーム機能を活用した対策についても設計します。
STEP 4
堅牢化
提案した対策に基づいて設定変更や構成の実装を行い、対策の効果を再検証します。
診断メニュー
IoT・エッジデバイス診断
インターネットに接続して稼働するIoT機器やロボット端末を対象に、疑似的な攻撃を通じて安全性を診断します。
エンドポイントへのペネトレーションテストをはじめ、ハードウェア・OSレイヤーのファイアウォール設定、鍵交換方式、通信プロトコルの安全性、機器内における認証情報の保管状態などを多角的に評価し、乗っ取りや不正利用の脅威に備えます。
ネットワーク・通信経路診断
デバイスからクラウドに至る通信経路を対象に、インターネット側からの到達性、暗号化強度の不足、SIMの不正持ち出し・流用リスク(IMEIロックの設定状況など)、想定外の宛先への通信の有無などを総合的に診断します。
SORACOMをご利用の環境では、コンソール上のセキュリティ設定や通信状態(通信先・通信量・頻度など)の確認に加え、単発の診断にとどまらない継続的な通信モニタリング・異常検知基盤の構築までを支援します。
サーバー・Webアプリケーション診断
Webサービス、クラウド環境、サーバーを対象に、ペネトレーションテストを含む包括的な脆弱性診断を実施します。
外部から悪用される可能性のある脆弱性を幅広く検出し、不正アクセスや情報漏洩につながるリスクへの対策を支援します。
サービスの対象
製造、物流、エネルギー、インフラ、ビルなどでIoTシステムを運用する企業や、ロボット・フィジカルAIなど現実世界で動作するシステムを開発・導入する企業、IoT製品・サービスを提供する事業者を対象としています。
SORACOMのご利用有無を問わず、システム全体だけでなく、一部分のみの診断についてもご相談いただけます。
想定リスクと対策例
IoT・フィジカルAIシステムにおけるさまざまなセキュリティリスクに対し、
SORACOMのプラットフォーム機能を活用した対策例をご紹介します。
| 想定されるリスク | 推奨される対策 |
|---|---|
| 外部からの不正アクセス・攻撃 | 閉域網によるインターネットからの直接アクセスの隔離 |
| 許可されていない外部宛先への通信 | 通信先・ポートの制限およびIP固定化 |
| SIM盗難・他端末での不正流用 | 特定端末以外からの通信ブロック |
| 認証情報(鍵・証明書)の漏洩 | 端末への鍵保存を行わない安全な配布・更新 |
| 信頼できないネットワークでの盗聴・改ざん | Wi-Fi等を経由する通信の暗号化 |
| マルウェア感染等による不審な通信の発生 | 異常検知時の即時通信遮断 |
| 保守用のアクセスポイントへの攻撃 | 送信元を限定したアクセス |
| 平文による通信の傍受 | インターネット経路へ出る前に暗号化 |
お問い合わせ
IoT・フィジカルAIシステムのセキュリティ診断から、脆弱性への対策、システムの堅牢化まで、お客様の課題やご要望に合わせて支援します。SORACOMをご利用でないお客様や、システムの一部分のみの診断をご検討されている場合も、お気軽にお問い合わせください。